Orchestrez, gouvernez et maintenez vos équipements de sécurité
Wabba-Sego transforme vos demandes de flux en règles conformes, calcule ce que chaque changement va couper avant d'écrire, et prouve votre conformité. Premier module : la microsegmentation avec Illumio Core.
- Installé chez vous, hors ligne
- Aucune écriture sans dry-run
- Vos guardrails contrôlés partout
- PréparerUn label change, saisi à l'écran.
- Dry-run et impact3 flux seraient coupés : 3 règles proposées pour les garder.
- ApprouverRelu par une deuxième personne.
- AppliquerLes règles d'abord, le label ensuite.
- TracerRapport du plan, journaux d'audit et des échanges.
- flux coupés sans précaution
- 3flux coupés sans précaution
- règles proposées
- 3règles proposées
- flux coupé après le plan
- 0flux coupé après le plan
La microsegmentation, difficile à intégrer et à gouverner
-
Des métiers qui pensent en IP
Pour les responsables applicatifs, passer des adresses IP aux labels complique la lecture des flux et les demandes d'ouverture.
-
Des règles difficiles à lire
Beaucoup de rulesets, des labels sur plusieurs dimensions : savoir ce qu'une règle ouvre vraiment exige un expert.
-
Des label groups vite complexes
Catalogue, nommage, label groups et leurs membres : sans référentiel, l'ensemble devient vite incohérent.
-
Des conventions non contrôlées
Flux autorisés entre environnements ou couches, ports interdits : vérifiés à la main, ou pas du tout.
-
Des changements à l'aveugle
Un label, un mode ou une règle qui change modifie les flux : les coupures se découvrent en production.
Conséquence fréquente : des projets de microsegmentation qui restent en visibility only, faute de pouvoir mesurer le risque d'un changement.
Une plateforme, trois métiers
Installée chez vous, entre vos équipes et vos équipements de sécurité, Wabba-Sego agit directement sur leurs consoles, d'abord le PCE d'Illumio Core, à l'unité ou en masse.
-
Orchestrer
- Un plan par changement : dry-run sur l'état réel, approbation si vous l'exigez, application dans l'ordre.
- À l'unité ou en masse, à l'écran ou par fichier.
- Wabba-Sego n'écrit jamais hors d'un plan.
-
Gouverner
- Votre modèle de labelling et vos guardrails, contrôlés partout où une règle naît.
- Dérogations datées, recertification des règles.
- Une conformité mesurée et prouvée.
-
Maintenir en condition opérationnelle
- Santé du PCE et du parc VEN, au quotidien.
- Écarts détectés à chaque synchronisation.
- Une remédiation conçue pour ne rien couper.
Presque rien ne change dans vos processus : la demande reste la même.
Un seul chemin pour écrire : le plan
Chaque écriture sur un équipement passe par un plan, simulé sur l'état réel avant d'être appliqué. Aucune exception, aucun script de contournement.
- Préparer
À l'écran ou depuis un fichier ; chaque ligne contrôlée.
- Dry-run
Relit l'état réel du PCE ; montre chaque changement et son impact.
- Approuver
Par une autre personne, si votre organisation l'exige.
- Appliquer
Relit le PCE juste avant, écrit dans l'ordre du plan, provisionne.
- Tracer
Rapport du plan, journal d'audit et journal des échanges.
Plan périmé : rien n'est écrit. Si ce qu'il écrirait, ou son impact, a changé sur le PCE, ou si sa validité (24 h par défaut) est passée, le plan ne s'applique pas, et il dit pourquoi.
Avant d'écrire, vous savez quels flux seront coupés
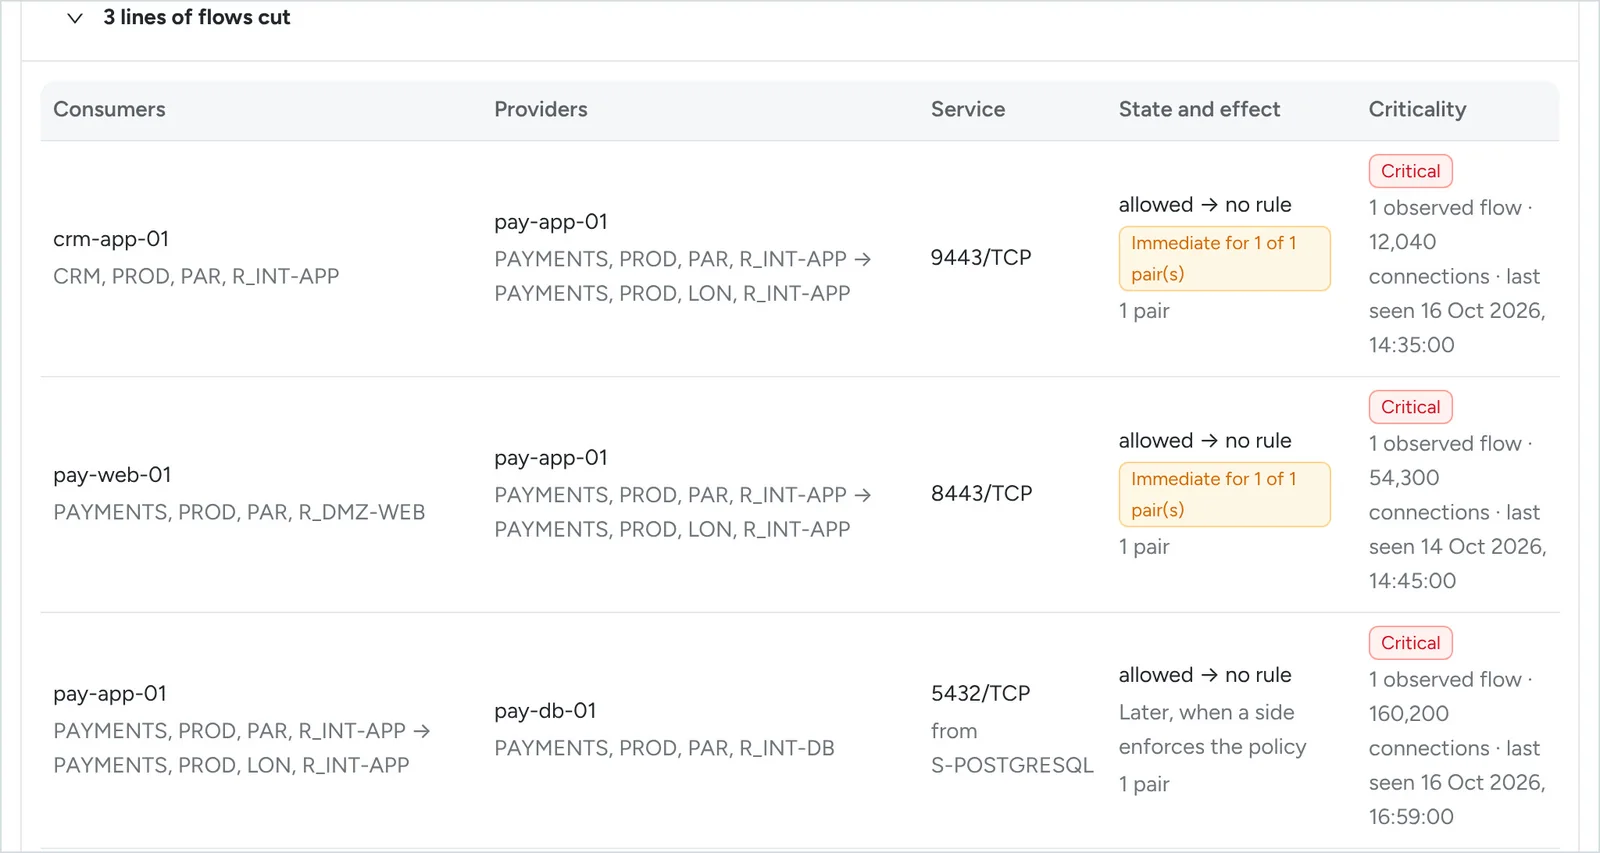
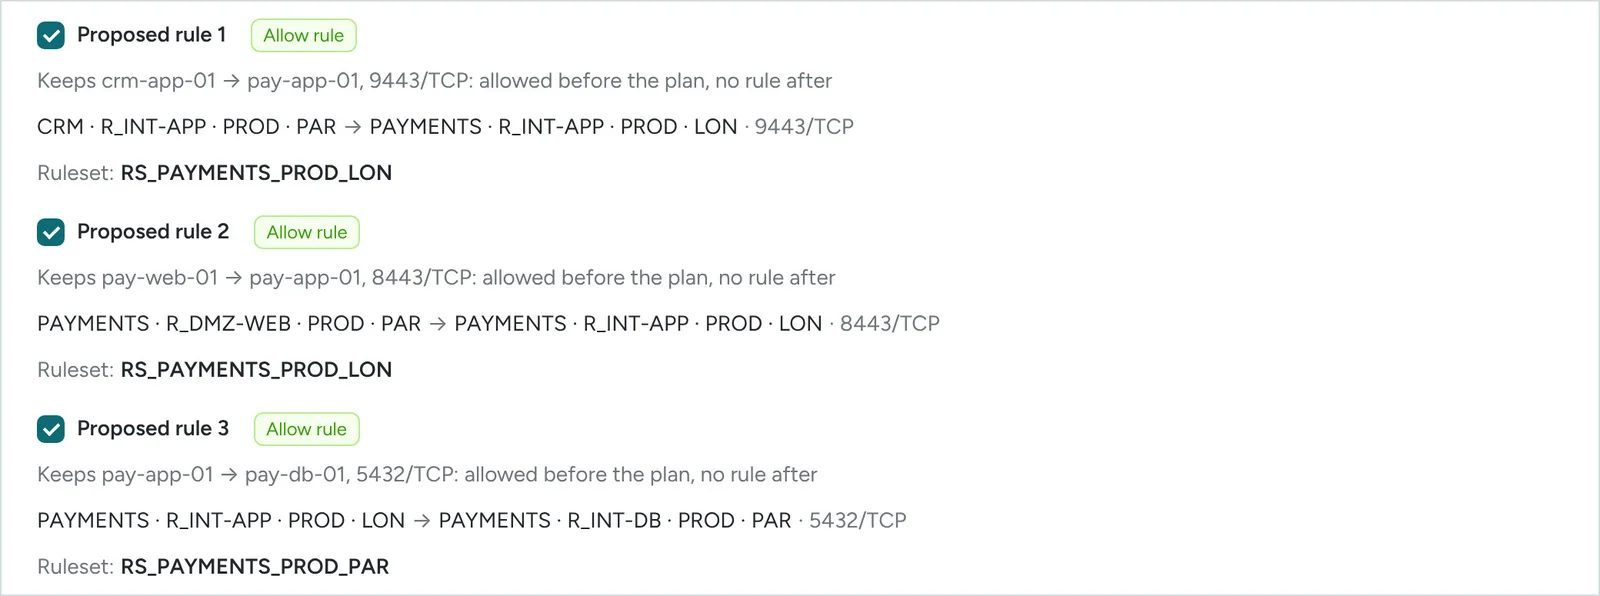
pay-app-01 déménage de Paris à Londres : un simple changement de label. Wabba-Sego relit la politique de production, calcule les flux coupés et ouverts, puis propose les règles qui les gardent, selon vos conventions et vos guardrails.
- Avec l'analyse du trafic observé : les flux observés sont critiques, ceux à effet immédiat signalés.
- Les règles proposées sont écrites et provisionnées avant le reste du plan.
- Recalculé avec elles : plus aucun flux coupé.
- Valable pour tout plan : labels, modes, règles, objets, corrections.
Des demandes IP par IP, des règles par labels
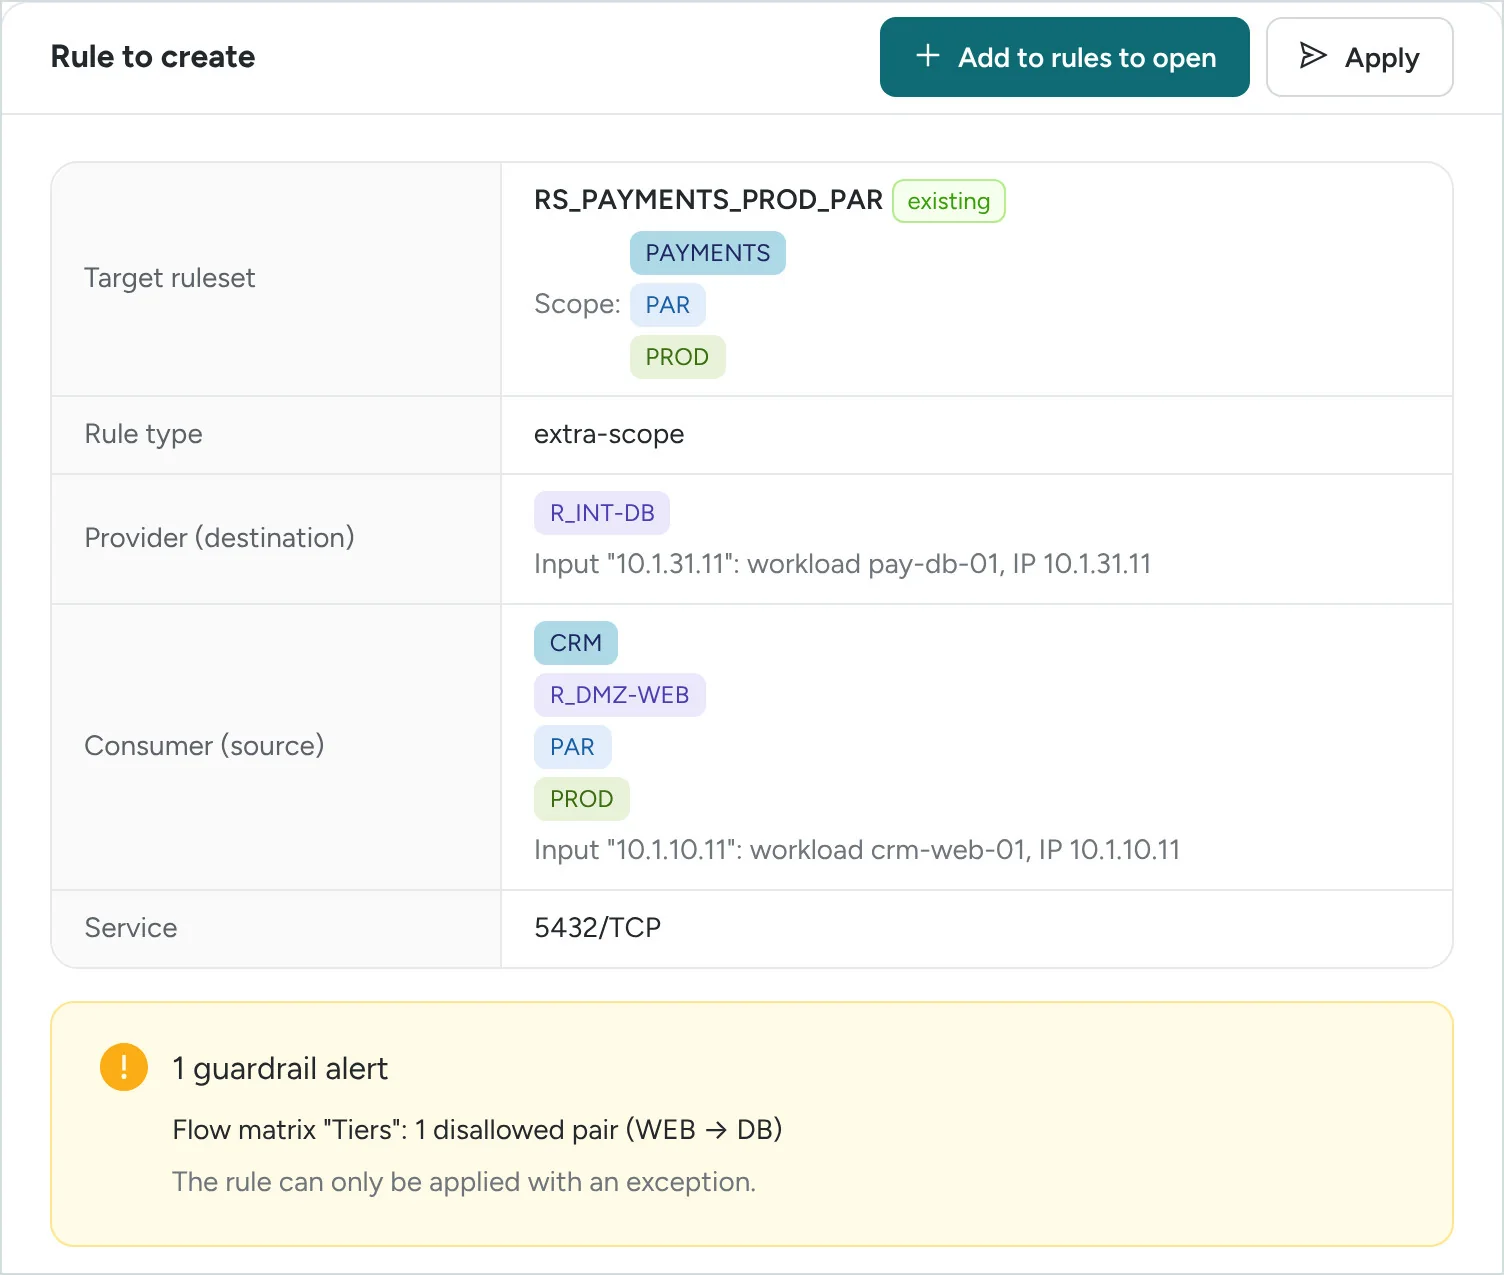
Le responsable applicatif demande comme pour un firewall : une source, une destination, un port. Wabba-Sego résout chaque adresse en workload et en labels, cherche si le flux est déjà ouvert, règles deny comprises, puis construit la règle selon vos conventions et la contrôle avec vos guardrails.
- Ruleset et type de règle déduits de vos conventions ; acteurs désignés par labels.
- Jusqu'à 100 flux vérifiés en une fois, regroupés par règle.
- Un résumé prêt pour le ticket, un fichier de demande réimportable tel quel.
Des guardrails contrôlés partout où une règle naît
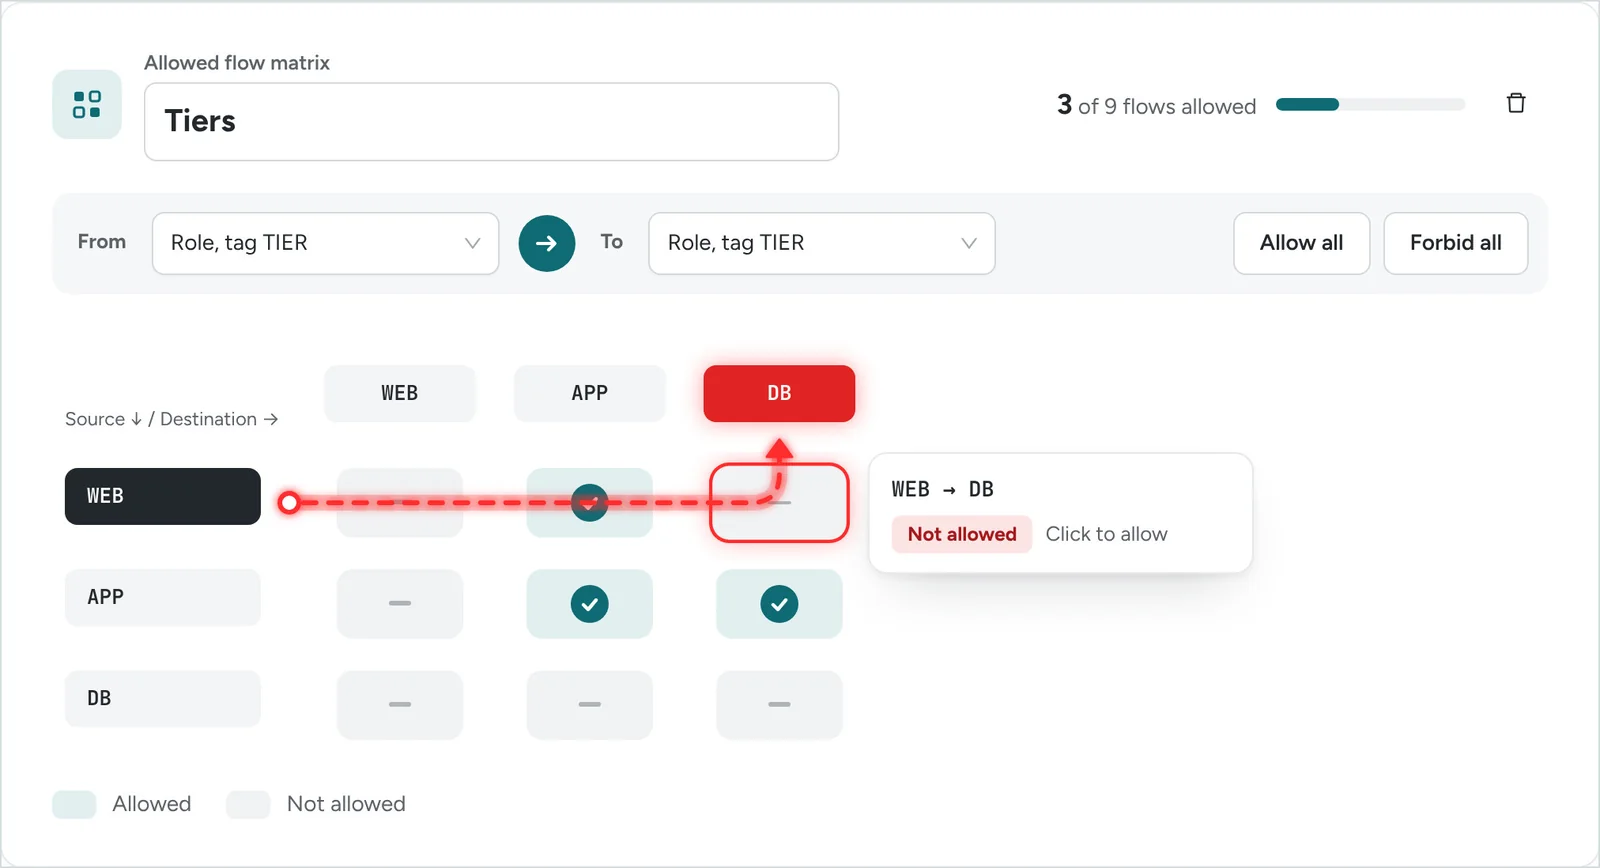
Tableaux de flux autorisés sur vos types de labels et vos tags, ports et protocoles interdits, combinaisons de labels interdites : contrôlés à la vérification de flux, aux imports, aux règles proposées, à la remédiation, puis de nouveau au dry-run. Une règle non conforme ne s'écrit qu'avec une dérogation datée et tracée.
Six points forts, sans équivalent connu*
-
UNIQUE*
Un modèle de labelling qui pilote tout
Nommage, catalogue, combinaisons interdites : vérifiés sur tout le PCE, corrigés par des plans.
-
UNIQUE*
Vos demandes IP par IP, des règles par labels
Construites selon vos conventions, contrôlées par vos guardrails, appliquées par un plan.
-
UNIQUE*
Des guardrails fondés sur votre modèle
Tableaux de flux sur vos types et vos tags, combinaisons interdites, ports interdits ; contrôlés partout où une règle naît.
-
UNIQUE*
L'impact, avant d'écrire
D'un label ou d'un objet comme d'une règle : flux coupés et ouverts, calculés depuis la politique, effet immédiat compris ; criticité selon le trafic, sur demande.
-
UNIQUE*
Changer et remédier, sans perdre de flux
Des règles proposées, à la demande, pour garder les flux coupés ; un ordre d'écriture conçu pour ne rien couper.
-
UNIQUE*
Une politique tenue dans la durée
Règles inutilisées repérées même sans trafic : sans hit, ou sans plus aucun workload ; recertification, règles trop larges ou en double.
* Approche que nous n'avons pas trouvée dans la documentation publique d'Illumio Core, des autres solutions de microsegmentation ni des outils qui les pilotent (octobre 2026).
Ce que chacun y gagne
-
RSSI et direction
- Une conformité mesurée et prouvée : rapport, registres, journaux.
- Vos guardrails contrôlés partout où une règle naît ; chaque dérogation datée et tracée.
-
Équipes réseau et sécurité
- Les demandes traitées presque sans changer vos processus : règles construites et vérifiées.
- Moins d'incidents : impact calculé et règles proposées avant d'écrire.
-
Intégrateurs et MSSP
- Une plateforme pour tous vos clients, cloisonnés.
- La gouvernance de chaque client, appliquée de façon reproductible.
Des gains à mesurer ensemble pendant le pilote : délais de traitement des demandes, incidents évités, progression de l'enforcement.
Pour les entreprises et les MSSP, installée chez vous
-
Tenants cloisonnés
Comptes, instances et données de chaque client, isolés.
-
Plusieurs PCE
Production, préproduction, filiales… dans un même tenant.
-
Rôles et approbation
Rôles prédéfinis ou personnalisés ; approbation à quatre yeux, activable.
-
Anglais ou français
Interface au choix de chaque utilisateur ; rapports et fichiers en anglais.
-
Sur site, hors ligne
Paquet signé ; machine virtuelle (OVA, VHDX) ou conteneurs Linux.
-
Accès protégés
Double authentification, droits vérifiés côté serveur, HTTPS.
-
Secrets chiffrés
Identifiants des PCE chiffrés (AES-256-GCM), jamais affichés ni journalisés.
-
Sauvegardes
Chaque nuit et avant chaque mise à jour ; restauration testée à chaque version.
Prérequis : Illumio Core, sur site ou en SaaS ; clé d'API à rôle global, sans périmètre (Global Administrator ou Owner pour écrire ; une clé en lecture seule est aussi possible, les plans s'exécutant alors à la main). Santé du PCE : PCE sur site. Règles sans hit : Rule Hit Count activé (PCE 23.5.10 ou plus sur site, 24.2 ou plus en SaaS ; VEN 23.2.30 ou plus). Règles deny dans les rulesets : PCE 24.2 ou plus. Machine : 2 processeurs et 4 Go de mémoire au minimum (4 et 8 Go recommandés), 40 Go de disque ; aucun accès à Internet nécessaire.
Une autre approche de la gestion des politiques de sécurité réseau
Les outils NSPM analysent les règles et outillent les demandes de changement, surtout sur les firewalls. Wabba-Sego agit directement sur les équipements, en masse et sous garde-fous, en commençant par la microsegmentation.
La suite
-
Priorité
Intégration ITSM
ServiceNow d'abord
- Les demandes d'ouverture de flux reçues du catalogue de services ServiceNow ; les règles construites et vérifiées par Wabba-Sego.
- Chaque plan relié à sa demande de changement ; approbation dans ServiceNow ou dans Wabba-Sego.
- Clôture avec le rapport du plan.
-
Ensuite
Module Firewalls
Gouverné comme la microsegmentation
- Modèle d'objets, conventions, guardrails et dérogations.
- Vérification et ouverture de flux, impact, plans.
- Recertification et remédiation des règles non conformes.
-
Plus tard
Et au-delà
D'autres équipements
- Autres éditeurs de microsegmentation.
- Proxy et SASE/SSE.
- Connexion à l'annuaire de l'entreprise (SSO) et offre SaaS.
Feuille de route indicative, non contractuelle.
Essayez Wabba-Sego sur votre infrastructure
- Démonstration
Sur vos cas d'usage, avec vos conventions.
- Pilote de 90 jours
Installé chez vous, hors ligne, connecté à votre PCE : un pilote sur un périmètre réel.
- Bilan du pilote
Du modèle de labelling jusqu'à l'enforcement : des objectifs fixés au départ, mesurés à la fin.